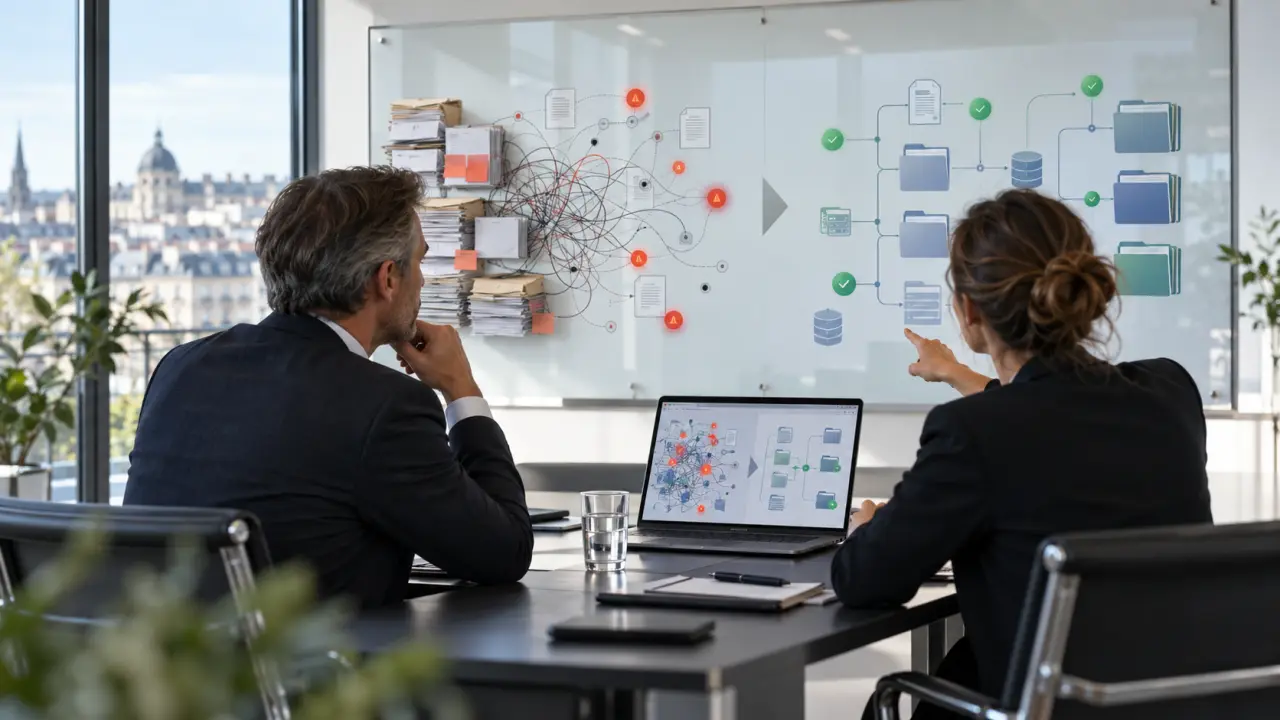
Dans une entreprise en croissance, les données personnelles circulent partout : formulaires commerciaux, candidatures, outils de relation client, facturation, support et campagnes marketing. Tant que l’activité reste fluide, cette circulation demeure souvent invisible. Le risque RGPD est alors diffus : chacun pense que le sujet relève du service juridique, de l’informatique ou du prestataire qui héberge les données.
Cette perception change généralement après un incident, une demande d’accès d’un client ou un audit fournisseur. La direction découvre alors des fichiers non référencés, des durées de conservation incertaines et des responsabilités mal définies. Le passage de cette situation à une conformité réellement pilotée ne consiste pas à empiler des documents : il s’agit de relier les exigences réglementaires aux processus de l’entreprise.
Avant : une conformité déclarative et fragmentée
Le premier état des lieux révèle rarement une absence totale d’actions. L’entreprise dispose souvent d’une politique de confidentialité, de clauses contractuelles et de quelques bonnes pratiques. Mais ces éléments sont dispersés, rarement mis à jour et peu reliés aux décisions quotidiennes.
Dans ce contexte, plusieurs signaux doivent alerter les dirigeants :
- les traitements de données ne sont pas recensés dans un registre exploitable ;
- les collaborateurs ignorent qui valide une nouvelle collecte ou un nouvel outil ;
- les contrats avec les sous-traitants ne précisent pas toujours les responsabilités ;
- les demandes d’exercice des droits sont traitées au cas par cas ;
- les données sont conservées plus longtemps que nécessaire, faute de règle opérationnelle.
Le problème n’est donc pas uniquement juridique. Il touche l’organisation, les systèmes d’information, la gestion des talents et la qualité du pilotage. Une conformité isolée du fonctionnement réel finit par devenir un dossier dormant, sans effet durable sur les pratiques.
Le déclic : regarder les flux avant les documents
Lors d’une mission menée pour une PME de services B2B, la direction souhaitait simplement « mettre à jour son RGPD ». L’analyse a montré que l’enjeu principal se situait ailleurs : les données prospects étaient exportées vers plusieurs outils, sans responsable clairement identifié, tandis que les équipes commerciales conservaient leurs propres fichiers.
Le changement de méthode : au lieu de commencer par la rédaction de nouvelles procédures, l’équipe a cartographié les parcours de données, de la collecte à la suppression. Cette lecture a permis de hiérarchiser les risques selon leur probabilité, leur impact et la criticité des activités concernées.
Cette étape produit un langage commun entre la direction, les équipes métiers et la fonction informatique. Elle fait également émerger des améliorations utiles au-delà du RGPD : réduction des doublons, meilleure qualité des données, clarification des accès et diminution des tâches manuelles.
Dans les démarches de transformation, les temps de respiration peuvent aussi aider les équipes à reprendre de la hauteur. Une courte Parenthèse Loisirs autour des jeux de lettres ou d’un entraînement de réflexion peut, par exemple, créer un moment de déconnexion avant un atelier exigeant, sans se substituer au travail de fond.
Après : une conformité intégrée au management
La conformité pilotée repose sur une gouvernance simple, comprise par tous et proportionnée à la taille de l’entreprise. Elle ne cherche pas à reproduire les dispositifs d’un grand groupe. Elle installe plutôt quelques mécanismes réguliers, avec des responsables et des preuves vérifiables.
1. Un registre utile à la décision
Le registre des traitements doit devenir un outil de management. Pour chaque activité, il précise la finalité, les catégories de données, les personnes concernées, les accès, les sous-traitants, les mesures de sécurité et la durée de conservation. Présenté sous forme de tableau de bord, il aide à arbitrer l’ouverture d’un nouveau canal commercial ou le remplacement d’un logiciel.
2. Des responsabilités clairement attribuées
La direction conserve le rôle de sponsor. Les métiers sont responsables de leurs usages, tandis que les fonctions support sécurisent les méthodes et les outils. Cette répartition évite le réflexe consistant à renvoyer toute question vers une seule personne, qui devient rapidement un goulot d’étranglement.
3. Des contrôles intégrés aux processus
Un formulaire de création de traitement, une revue trimestrielle des habilitations, un parcours d’arrivée et de départ des collaborateurs ou encore une procédure de gestion des incidents permettent d’inscrire la conformité dans le quotidien. Chaque contrôle doit avoir un propriétaire, une fréquence et un indicateur.
Mesurer pour ancrer les progrès
Une démarche RGPD devient crédible lorsqu’elle est suivie par quelques indicateurs lisibles. Le tableau de bord peut notamment mesurer le délai moyen de réponse aux demandes, le taux de collaborateurs formés, la proportion de traitements documentés, le nombre de fournisseurs évalués ou encore le délai de correction des écarts prioritaires.
Ces données ne servent pas à créer une pression administrative supplémentaire. Elles permettent à la direction de vérifier que les actions produisent des résultats et de concentrer les ressources sur les risques les plus significatifs. Une revue mensuelle courte, complétée par un bilan trimestriel, suffit souvent à maintenir la dynamique.
Le conseil aux dirigeants : commencez par trois traitements critiques, un responsable par action et une échéance réaliste. La conformité progresse davantage par des décisions suivies que par un projet théorique trop vaste pour être déployé.
Transformer une contrainte en avantage opérationnel
Le RGPD peut renforcer la relation client lorsque l’entreprise sait expliquer comment elle protège les informations confiées. Il peut aussi réduire les coûts cachés liés aux fichiers obsolètes, aux accès excessifs et aux outils redondants. Enfin, il améliore la résilience : une organisation qui connaît ses flux réagit plus vite en cas d’incident ou de changement réglementaire.
Le véritable avant/après ne se mesure donc pas au nombre de procédures produites. Il se voit dans la capacité des équipes à prendre une décision documentée, à identifier un risque rapidement et à corriger un écart sans attendre une crise. C’est cette articulation entre analyse, action et mesure qui rend la conformité durable.
Pour inscrire cette démarche dans une transformation plus large, découvrez nos orientations et notre approche de conseil sur notre page d’accueil. L’objectif est de relier conformité, organisation et croissance, au service de décisions concrètes.